
Μπροστά σε νέες παγίδες φαίνεται πως βρίσκονται οι χρήστες του διαδικτύου, καθώς πλέον η επαλήθευση της ταυτότητας, ότι είναι άνθρωπος και όχι ρομπότ, κρύβει κινδύνους.
Πολλές φορές αντί να κάνει κλικ ο χρήστης σε μια σειρά εικόνων ή να πληκτρολογήσι γράμματα που εμφανίζονται, ζητείται να πατήσει μια σειρά πλήκτρων και στη συνέχεια το πλήκτρο Enter. Και έτσι ανοίγει η πόρτα στους χάκερ.
Η νέα απάτη
Πρόκειται για μια τακτική γνωστή ως απάτη «ClickFix», μία από τις πιο διαδεδομένες που χρησιμοποιούν οι εγκληματίες για να ξεγελάσουν τους χρήστες και να τους οδηγήσουν να μολύνουν τον υπολογιστή τους με κακόβουλο λογισμικό, σύμφωνα με τον Chris Fistonich, ερευνητή της εταιρείας κυβερνοασφάλειας Malwarebytes.
«Το ClickFix είναι πραγματικά μία από τις πιο εξελιγμένες εκστρατείες κακόβουλου λογισμικού που υπάρχουν», τονίζει στον Guardian. «Οι χρήστες δεν είναι προετοιμασμένοι για κάτι τέτοιο. Έχουν συνηθίσει να λύνουν Captcha καθημερινά, να εμπιστεύονται το λογισμικό ασφαλείας τους. Έτσι, έχει δημιουργηθεί πραγματικά ένα νέο κενό ασφαλείας που εκμεταλλεύεται εκτενώς».
Προσθέτει: «Αυτός είναι ο πιο συνηθισμένος τρόπος με τον οποίο το κακόβουλο λογισμικό εισέρχεται στον υπολογιστή σας. Σίγουρα δεν είναι ο μόνος τρόπος, αλλά σήμερα είναι αναμφίβολα ο πιο συνηθισμένος».
Πώς μοιάζει
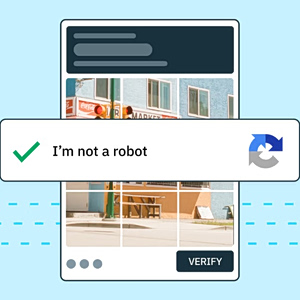
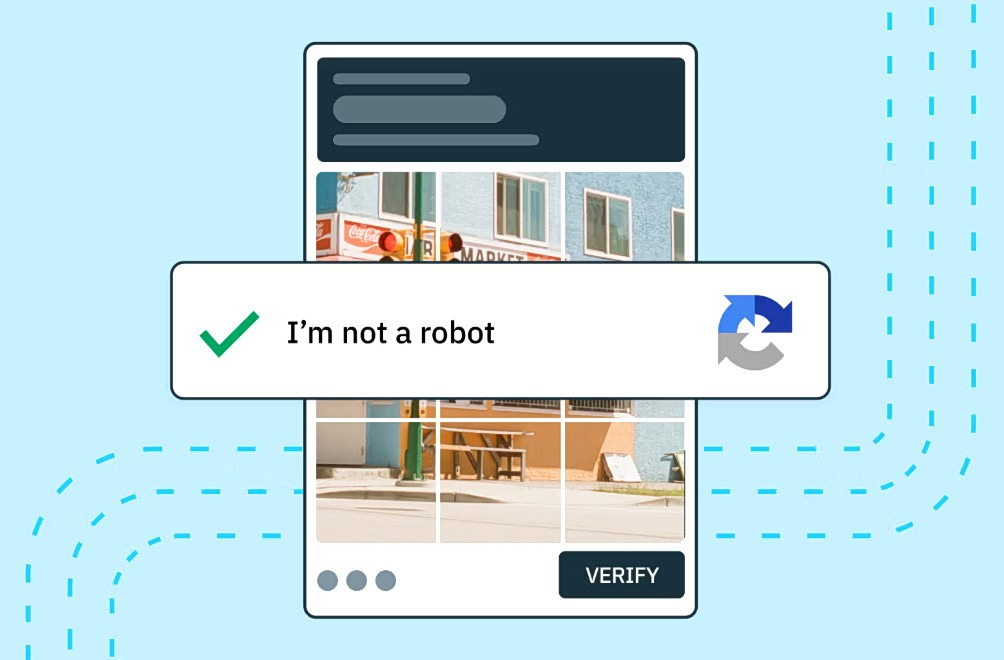
Τα γνωστά τεστ επαλήθευσης Captcha είναι γνωστές σε πολλούς ως μέθοδοι που χρησιμοποιούν οι ιστότοποι για να διακρίνουν τους πραγματικούς χρήστες από τους αυτοματοποιημένους. Συχνά περιλαμβάνουν την προβολή μιας φωτογραφίας και το αίτημα να εκτελέσει κανείς απλές εργασίες, όπως να κάνει κλικ σε ποδήλατα ή τρένα, ή να πληκτρολογήσει αριθμούς με ασαφή εικόνα.
Η απάτη «ClickFix» έχει παρόμοια μορφή. Το μήνυμα μπορεί να αναφέρει «Επιβεβαιώστε ότι είστε άνθρωπος ολοκληρώνοντας την παρακάτω ενέργεια» και να ζητά από τον χρήστη να επιλέξει ένα πλαίσιο. Επιλέγοντας το πλαίσιο, δίνει στο σύστημα την άδεια να αντιγράψει κάποιο κακόβουλο κώδικα στο πρόχειρο του υπολογιστή του.
Στη συνέχεια, θα ζητήσει από τον εκάστοτε χρήστη να εκτελέσει μια ενέργεια: «Για να αποδείξετε καλύτερα ότι δεν είστε ρομπότ, παρακαλώ: Πατήστε και κρατήστε πατημένο το πλήκτρο Windows + R. Στο παράθυρο επαλήθευσης, πατήστε Ctrl + V. Πατήστε το πλήκτρο Enter στο πληκτρολόγιό σας για να ολοκληρώσετε τη διαδικασία».
Αυτός ο συνδυασμός ενεργειών επικολλά το κείμενο στο σύστημα του χρήστηκαι σημαίνει ότι ο υπολογιστής σας θα μολυνθεί.
Σε άλλες εκδοχές της ίδιας απάτης, ενδέχεται να αναφερθεί ότι «προέκυψε σφάλμα κατά την εμφάνιση αυτής της ιστοσελίδας» με παρόμοιες οδηγίες για την επίλυση του προβλήματος.