Η πρόσφατη κυβερνοεπίθεση σε εκατοντάδες ψυγεία γαλλικών σούπερ μάρκετ, πυροδότησε φόβους, για το εάν οι συνεχείς προειδοποιήσεις σχετικά με τους κινδύνους της τεχνητής νοημοσύνης είχαν επιτέλους γίνει πραγματικότητα.
Δεν είχαν. Τουλάχιστον, όχι ακόμη.
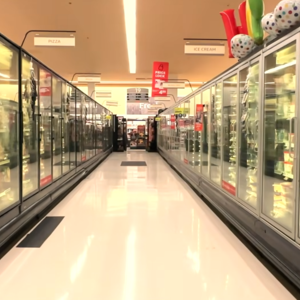
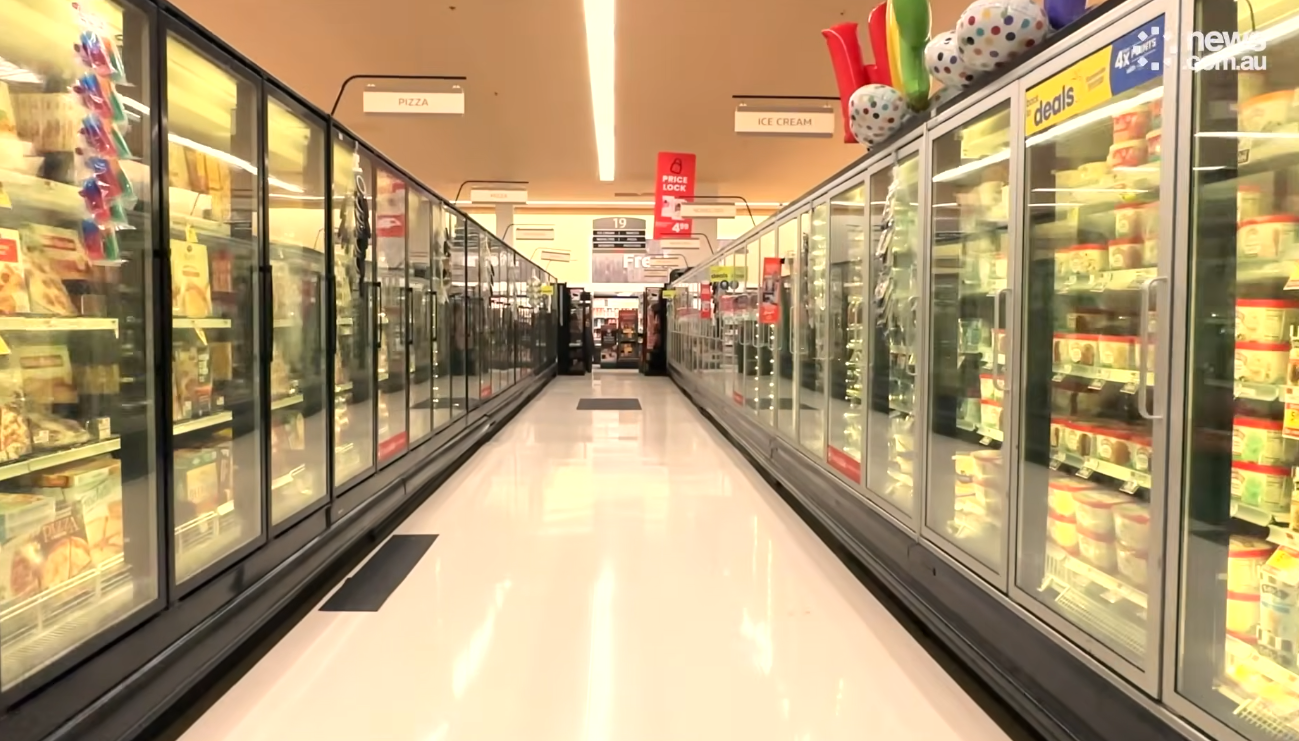
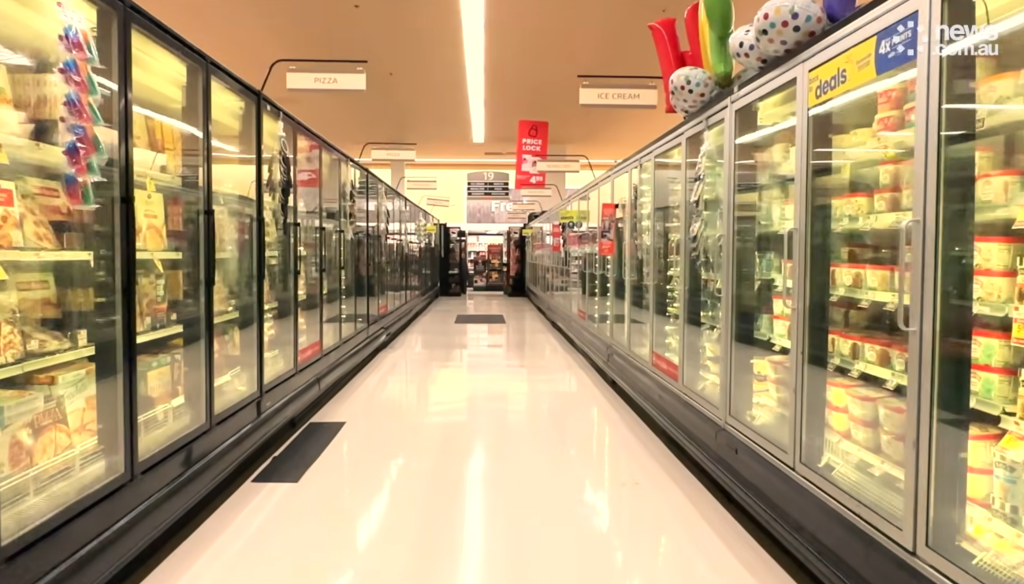
Οι ειδικοί λένε ότι η επίθεση, η οποία ανάγκασε εκατοντάδες καταστήματα λιανικής να πετάξουν τρόφιμα που είχαν ξεπαγώσει και χαλασμένο γάλα, αποτέλεσε κυρίως μια υπενθύμιση της σημασίας της παραδοσιακής κυβερνοασφάλειας για την προστασία βασικών αγαθών και υπηρεσιών.
Η επίθεση αποτελεί «τυπικό παράδειγμα» του πώς «η διακριτική κυβερνοδολιοφθορά μπορεί να επηρεάσει πολύ κρίσιμο εφοδιασμό για την κοινωνία», δήλωσε στο Politico ο Ferdinand Gehringer, επικεφαλής υβριδικών απειλών στην FTI Consulting.
Σε Ολλανδία και Βέλγιο
Είναι αναμφισβήτητα η πιο σοβαρή επίθεση hack στην Ευρωπαϊκή Ένωση φέτος, με απτές, ανατρεπτικές επιπτώσεις στον πραγματικό κόσμο.
Ο πρωθυπουργός της Γαλλίας, Σεμπαστιέν Λεκορνύ, διαχειρίστηκε προσωπικά τις επιπτώσεις, γεγονός που οδήγησε σε συντονισμό και ανταλλαγή πληροφοριών σε επίπεδο ΕΕ.
Οι δράστες, των οποίων η ταυτότητα και τα κίνητρα είναι προς το παρόν άγνωστα, εισέβαλαν σε ψηφιακά συστήματα για να αυξήσουν εξ αποστάσεως τη θερμοκρασία των ψυγείων σε σούπερ μάρκετ, συμπεριλαμβανομένων των Intermarché και Carrefour.
Ένας ειδικός στον κυβερνοχώρο που συνεργάζεται με το γραφείο του Λεκορνύ δήλωσε ότι η γαλλική κυβέρνηση πραγματοποίησε συναντήσεις μετά την επίθεση για να προσπαθήσει να χαρτογραφήσει όλους τους πιθανώς επηρεαζόμενους τομείς, πέρα από τα σούπερ μάρκετ.
«Βρισκόμαστε στη μέση της εκστρατείας εμβολιασμού κατά της γρίπης», είπε, αναφερόμενος στην αποθήκευση εμβολίων, η οποία βασίζεται επίσης σε συστήματα ελέγχου θερμοκρασίας, αν και δεν έχουν καταγραφεί τέτοιες επιθέσεις.
Τα σούπερ μάρκετ στην Ολλανδία και το Βέλγιο αντιμετώπισαν «άσχετα» κυβερνοπεριστατικά την ίδια εβδομάδα.
Αν και υπήρξε περιορισμένος αντίκτυπος σε αυτές τις περιπτώσεις, ήταν ένα καλό παράδειγμα του «πόσο μεγάλη είναι η εξάρτησή μας στην αλυσίδα εφοδιασμού τροφίμων από τα συστήματα πληροφορικής και δικτύου», δήλωσε ο Ολλανδός υπουργός επισιτιστικής ασφάλειας, Σίλβιο Έρκενς, στο Politico.
Οι επιθέσεις έρχονται μετά από μήνες επικοινωνιακού «βομβαρδισμού» πολιτών και υπευθύνων χάραξης πολιτικής με προειδοποιήσεις για σενάρια στα οποία απρόβλεπτα μοντέλα προηγμένης τεχνητής νοημοσύνης διαφεύγουν του ανθρώπινου ελέγχου.
Ενώ οι περισσότεροι καλοί και κακοί παράγοντες στο διαδίκτυο χρησιμοποιούν ολοένα και περισσότερο μοντέλα τεχνητής νοημοσύνης για να αυξήσουν την ταχύτητα και τη χωρητικότητα, οι ειδικοί στον κυβερνοχώρο λένε ότι οι χάκερ που εμπλέκονται στην γαλλική υπόθεση πιθανότατα χρησιμοποίησαν παραδοσιακές μεθόδους για να εκμεταλλευτούν συσκευές που εκτίθενται άσκοπα στο διαδίκτυο.
Η σύνδεση συσκευών στο διαδίκτυο με αυτόν τον τρόπο είναι «μια παλιομοδίτικη κακή πρακτική», δήλωσε ο Amir Preminger, επικεφαλής τεχνολογίας στην Claroty, μια εταιρεία κυβερνοασφάλειας που εντόπισε ένα ελάττωμα λογισμικού σε ένα προϊόν που κατασκευάζεται από την Danfoss, μία από τις εταιρείες ψύξης που έγιναν στόχος των γαλλικών hacks.
Η Danfoss διόρθωσε αυτό το ελάττωμα το 2025.
Συστήματα τροφίμων
Οι επιθέσεις έρχονται σε μια εποχή που η επισιτιστική ασφάλεια της Ευρώπης βρίσκεται ήδη υπό σημαντική πίεση λόγω της γεωπολιτικής ανασφάλειας και της κλιματικής αλλαγής. Οι συνεχιζόμενες διαταραχές στο Στενό του Ορμούζ ωθούν προς τα πάνω τις τιμές των καυσίμων και των λιπασμάτων, την ώρα που οι αγρότες αγωνίζονται με τις επιπτώσεις της ακραίας ξηρασίας που προκάλεσε χαμηλότερες αποδόσεις σε πολλά μέρη της Ευρώπης. Αυτά τα προβλήματα επιδεινώνονται από τον αποκλεισμό της Μαύρης Θάλασσας, ο οποίος τροφοδοτεί την άνοδο των παγκόσμιων τιμών των τροφίμων.
«Είναι πολύ σοβαρό το γεγονός ότι οι εγκληματίες του κυβερνοχώρου επιτίθενται στα συστήματα τροφίμων μας», δήλωσε η Else Groen, γενική διευθύντρια του εμπορικού φορέα Independent Retail Europe.
Παρ’ όλα αυτά, τόνισε ότι οι αλυσίδες εφοδιασμού τροφίμων είναι ανθεκτικές, γεγονός που μειώνει τις πιθανότητες να τεθεί σε κίνδυνο η προμήθεια τροφίμων των καταναλωτών, ακόμη και αν τέτοιες επιθέσεις αποτελούν ήδη ένα «σοβαρό πλήγμα» για τους λιανοπωλητές που λειτουργούν με ελάχιστα περιθώρια κέρδους.
Τα περιστατικά αυτά φέρνουν στο προσκήνιο ένα μακροχρόνιο πρόβλημα με την λεγόμενη λειτουργική τεχνολογία, που σημαίνει βιομηχανικές συσκευές με φυσικές εξόδους, όπως τα συστήματα ψύξης.
Οι κρίσιμοι τομείς είναι γεμάτοι με τέτοιου είδους συσκευές, πολλές από τις οποίες είναι παλιές, κακώς προστατευμένες, άσκοπα συνδεδεμένες με το Διαδίκτυο ή κάποιον συνδυασμό των τριών.
Είναι επίσης σκοτεινές και μερικές φορές ξεχασμένες, παρά τις επιπτώσεις σε περίπτωση παραβίασης.
Και τα προβλήματα της περασμένης εβδομάδας απέχουν πολύ από το να λυθούν. Οι γαλλικές και γερμανικές κυβερνο-αρχές προειδοποίησαν ότι οι επιθέσεις πιθανότατα συνεχίζονταν, ενώ, και η ελληνική κυβερνο-υπηρεσία (Εθνική Αρχή Κυβερνοασφάλειας) προειδοποίησε ότι υπήρχαν εκατοντάδες συσκευές που εξακολουθούσαν να είναι συνδεδεμένες με το διαδίκτυο.
Ειδικότερα, η ΕΑΚ κάλεσε«τους φορείς κρίσιμων υποδομών να αποσυνδέσουν άμεσα από το δημόσιο διαδίκτυο κάθε σύστημα ελέγχου εξοπλισμού» σημειώνοντας ότι « σύσταση προκύπτει ως επακόλουθο των δύο πρόσφατων σοβαρών περιστατικών στην Ευρώπη».
Ο Preminger είπε επίσης ότι εξακολουθούν να υπάρχουν εκτεθειμένες συσκευές, αν και πρόσθεσε ότι ο αριθμός μειώνεται και δεν είναι όλες απαραίτητα ευάλωτες σε επιθέσεις. Μια άλλη ερευνητική ομάδα διαπίστωσε ότι ο αριθμός των εκτεθειμένων συσκευών Danfoss είχε μειωθεί σημαντικά.
Εύρεση λύσης
Αυτό που άλλαξε με την ευρεία διάδοση προηγμένων μοντέλων τεχνητής νοημοσύνης είναι ότι οι κυβερνοεπιθέσεις είναι πλέον ταχύτερες και πιο εύκολο να αναπαραχθούν.
Η Claroty αναπαρήγαγε τα αρχικά ελαττώματα στα προϊόντα Danfoss σε 28 λεπτά με κόστος 6 δολάρια, ανέφερε.
Σε γενικές γραμμές, η τεχνητή νοημοσύνη διευκολύνει την εκτέλεση πολλών τύπων κυβερνοεπιθέσεων και επιτρέπει στους εισβολείς να επιτίθενται σε ελαττώματα λογισμικού πιο γρήγορα. Οι εγκληματίες στον κυβερνοχώρο – οι οποίοι έχουν ήδη περάσει χρόνια εκβιάζοντας επιχειρήσεις και διαταράσσοντας βασικές υπηρεσίες όπως τα νοσοκομεία – μπορούν να χρησιμοποιήσουν την τεχνητή νοημοσύνη για να εξαπολύσουν ταυτόχρονα επιθέσεις σε πολλαπλούς στόχους.
Αν και το κίνητρο για τις επιθέσεις σε γαλλικά σούπερ μάρκετ παραμένει άγνωστο, είναι αξιοσημείωτο ότι δεν υπήρξε καμία αναφερόμενη απόπειρα εκβιασμού.
Ως εκ τούτου, κάποιοι «έδειξαν» – ξανά – τη Ρωσία, η οποία φέρεται να εντείνει την εκστρατεία υβριδικού πολέμου κατά της Ευρώπης και ανώτεροι ηγέτες της ΕΕ και της Ευρώπης προειδοποιούν επανειλημμένα ότι η Μόσχα θα μπορούσε να χρησιμοποιήσει κυβερνοεπιθέσεις για να διαταράξει τις υπηρεσίες του πραγματικού κόσμου.
Πέρα από την προμήθεια τροφίμων, Η η ενισχυμένη Τεχνητή Νοημοσύνη θα μπορούσε να στοχεύσει τις τράπεζες, τα νοσοκομεία και τη λειτουργία του ίδιου του διαδικτύου.
Ωστόσο, αυτοί οι φόβοι για κακούς ανθρώπινους παράγοντες που χρησιμοποιούν την Τεχνητή Νοημοσύνη θα πρέπει να διακρίνονται από τα σενάρια επιστημονικής φαντασίας που προωθούνται από τους λεγόμενους «καταστροφείς» της Τεχνητής Νοημοσύνης, στα οποία τα ίδια τα bots έχουν κίνητρο και είναι ικανά από μόνα τους να εξαλείψουν την ανθρωπότητα.
Οι ειδικοί ψηφιακής ασφάλειας, συμπεριλαμβανομένης της εσωτερικής ομάδας κυβερνοασφάλειας της ΕΕ, στρέφονται επίσης στην Τεχνητή Νοημοσύνη για άμυνα.
Αλλά δεν είναι μια μαγική λύση, δήλωσε ο Rémi Enjolras, επικεφαλής τεχνολογίας στην Splunk, μέρος της Cisco. Οι κρίσιμες βιομηχανίες πρέπει να σταματήσουν «να βλέπουν την Τεχνητή Νοημοσύνη ως ένα μαγικό εργαλείο που θα λύσει τα πάντα και να επιστρέψουν στα θεμελιώδη», είπε.
Η ΕΕ έχει θεσπίσει νόμους που αποσκοπούν στο να αναγκάσουν κρίσιμες βιομηχανίες και κατασκευαστές προϊόντων να εφαρμόσουν σωστά αυτές τις βασικές αρχές. Αλλά η Γαλλία, για παράδειγμα, υστερεί στην εφαρμογή τέτοιων εθνικών κανονισμών και υπάρχουν λίγα άλλα κίνητρα για να πειστούν οι εταιρείες να κάνουν αυτό το δύσκολο και δαπανηρό έργο.
Ωστόσο, οι εικόνες των άδειων ράφια των σούπερ μάρκετ θα μπορούσαν να αποτελέσουν ένα νέο κίνητρο. «Θα πρέπει να χρησιμεύσει ως ένα είδος αφύπνισης», δήλωσε ο Enjolras.