
Η επιστολή της Εθνικής Αρχής Κυβερνοασφάλειας προς τα σούπερ μάρκετ χτύπησε τον κώδωνα του κινδύνου για τη γενικότερη ασφάλεια μιας επιχείρησης, από τους χάκερς πέραν από τα ψηφιακά συστήματα. Οι κυβερνοεπιθέσεις στην Ευρώπη έδειξαν ότι μια απομακρυσμένη παρέμβαση στις ρυθμίσεις ψύξης μπορεί να προκαλέσει ζημιά εκατομμυρίων ευρώ μέσα σε λίγες ώρες.
Το ζήτημα για τις διοικήσεις των σούπερ μάρκετ μεταφράζεται σε αποφάσεις για επενδύσεις, συμβάσεις συντήρησης και ασφαλιστική κάλυψη
Η Εθνική Αρχή εντοπίζει περισσότερα από 300 εκτεθειμένα συστήματα εμπορικής ψύξης και ζήτησε από τα μέλη της Ένωσης Σούπερ Μάρκετ να προβούν σε κινήσεις για να θωρακίσουν τους οργανισμούς τους. Συγκεκριμένα, ζήτησε αποσύνδεση του ελέγχου ψύξης από το δημόσιο διαδίκτυο, απομακρυσμένη πρόσβαση μέσω VPN με πολυπαραγοντική αυθεντικοποίηση, αλλαγή προεπιλεγμένων κωδικών και εγκατάσταση ενημερώσεων. Για εξοπλισμό που δεν υποστηρίζεται πλέον ζητείται αντικατάσταση.
Ένα ψυγείο μπορεί να λειτουργεί κανονικά, αλλά ο ψηφιακός ελεγκτής του να έχει μείνει χωρίς υποστήριξη
Το κόστος απο τις επιθέσεις των χάκερς
Το ζήτημα για τις διοικήσεις των σούπερ μάρκετ μεταφράζεται σε αποφάσεις για επενδύσεις, συμβάσεις συντήρησης και ασφαλιστική κάλυψη. Ένα ψυγείο μπορεί να λειτουργεί κανονικά, αλλά ο ψηφιακός ελεγκτής του να έχει μείνει χωρίς υποστήριξη. Η καταγραφή μοντέλων, εκδόσεων λογισμικού και ημερομηνιών λήξης υποστήριξης γίνεται συνεπώς προϋπόθεση για τον προϋπολογισμό αντικαταστάσεων.
Η ανάθεση της συντήρησης δεν εξαντλεί τις υποχρεώσεις της αλυσίδας. Για τα καταστήματα, η εταιρεία προσθέτει τον έλεγχο θερμοκρασιών κατά το άνοιγμα
Αυτή τη διάσταση αναδεικνύει σύμφωνα με πληροφορίες η εξειδικευμένη εταιρεία κυβερνοασφάλειας CyberPax σε ενημέρωση που έκανε προς τους Έλληνες λιανέμπορους. Θέτει μεταξύ άλλων το ερώτημα αν τα ασφαλιστήρια καλύπτουν κυβερνοδολιοφθορά στον φυσικό εξοπλισμό και την επακόλουθη απώλεια αποθέματος. Η κάλυψη δεν πρέπει να θεωρείται δεδομένη. Η εταιρεία προτείνει γραπτή απάντηση από τον ασφαλιστικό διαμεσολαβητή, μαζί με έλεγχο πιθανών εξαιρέσεων για εκτεθειμένο ή παρωχημένο εξοπλισμό.
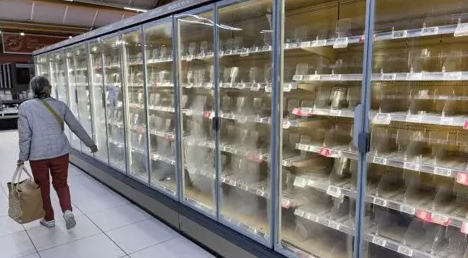
Εξίσου κρίσιμο για τις αλυσίδες σούπερ μάρκετ θεωρείται τι συμβαίνει εκτός ωραρίου. Αν αλλάξει μια ρύθμιση μέσα στη νύχτα, πρέπει να είναι γνωστό ποιος ειδοποιείται και ποιος έχει εξουσιοδότηση να παρέμβει
Ποιος έχει πρόσβαση τη νύχτα
Το δεύτερο μέτωπο αφορά τους εξωτερικούς τεχνικούς. Η δυνατότητα απομακρυσμένης συντήρησης διευκολύνει την αποκατάσταση βλαβών, απαιτεί όμως σαφή εικόνα για το ποιος συνδέεται, με ποιους κωδικούς και με ποια δικαιώματα. Η CyberPax προτείνει επίσης καταγραφή όλων των προσβάσεων και κατάργηση εκείνων που διατηρούν πρώην συνεργάτες ενώ ζητά σαφείς συμβατικούς όρους για το ποιος εγκαθιστά ενημερώσεις, ποιος παρακολουθεί τα συστήματα και ποιος μπορεί να διακόψει μια σύνδεση.
Εξίσου κρίσιμο θεωρείται τι συμβαίνει εκτός ωραρίου. Αν αλλάξει μια ρύθμιση μέσα στη νύχτα, πρέπει να είναι γνωστό ποιος ειδοποιείται και ποιος έχει εξουσιοδότηση να παρέμβει. Η εταιρεία εισηγείται ανεξάρτητους αισθητήρες θερμοκρασίας, ώστε ο συναγερμός να μη βασίζεται αποκλειστικά στον ελεγκτή που ενδέχεται να έχει παραβιαστεί. Η ανάθεση της συντήρησης δεν εξαντλεί τις υποχρεώσεις της αλυσίδας. Για τα καταστήματα, η εταιρεία προσθέτει τον έλεγχο θερμοκρασιών κατά το άνοιγμα και την αποφυγή επαναδιάθεσης προϊόντων μετά από θερμοκρασιακή απόκλιση χωρίς προηγούμενο έλεγχο.
Η CyberPax προτρέπει τα σούπερ μάρκετ να θέσουν στα στελέχη τους και κυρίως όσους έχουν την ευθύνη των πληροφοριακών συστημάτων και της συντήρησης τις εξής 6 ερωτήσεις
Οι 6 ερωτήσεις που πρέπει να κάνουν τα σούπερ μάρκετ
Ειδικότερα, η CyberPax προτρέπει τα σούπερ μάρκετ να θέσουν στα στελέχη τους και κυρίως όσους έχουν την ευθύνη των πληροφοριακών συστημάτων και της συντήρησης τις εξής 6 ερωτήσεις.
- Ποιους ελεγκτές ψύξης χρησιμοποιούμε, με ποια έκδοση λογισμικού και πόσοι βρίσκονται εκτός υποστήριξης;
- Ποιος διαθέτει απομακρυσμένη πρόσβαση —εξωτερικός συνεργάτης, εγκαταστάτης, κατασκευαστής—, με ποια διαπιστευτήρια, από πού και πότε έγινε ο τελευταίος έλεγχός τους;
- Είναι οι κονσόλες προσβάσιμες από το Διαδίκτυο;
- Αν αλλάξει η επιθυμητή θερμοκρασία στις 00:30, ποιος θα το αντιληφθεί μέσα στην επόμενη ώρα; Είναι οι συναγερμοί θερμοκρασίας ανεξάρτητοι από τον ελεγκτή που δέχεται επίθεση;
- Ποιος έχει την εξουσιοδότηση να περάσει σε χειροκίνητη λειτουργία ή να διακόψει την απομακρυσμένη πρόσβαση μέσα στη νύχτα, χωρίς να χρειαστεί να ρωτήσει κανέναν;
- Καλύπτει η ασφάλισή μας κυβερνοδολιοφθορά σε φυσικό εξοπλισμό και απώλεια αποθεμάτων;
Ένα μήνυμα προς κάθε διευθυντή καταστήματος
Η CyberPax συνοδεύει τις παραπάνω ερωτήσεις, με μια προτροπή για την αποστολή ενός μηνύματος προς κάθε διευθυντή καταστήματος –ήδη από χθες-. Να ελεγχθούν και να καταγραφούν οι θερμοκρασίες των ψυγείων και των ψυκτικών θαλάμων κατά το άνοιγμα. Έπειτα από οποιαδήποτε απόκλιση θερμοκρασίας, κανένα προϊόν δεν πρέπει επιστρέφει προς πώληση χωρίς έλεγχο.
Στις 29 Οκτωβρίου το Reuters μετέδωσε ότι το Πεντάγωνο αντιμετωπίζει ως ύποπτη κυβερνοεπίθεση τις δυσλειτουργίες καταψυκτών σε καταστήματα τροφοδοσίας αμερικανικών στρατιωτικών βάσεων στα τέλη Αυγούστου
Το χρονικό των επιθέσεων
Σύμφωνα με την ενημέρωση της CyberPax που έχει στη διάθεσή του, ο OT, η κυβερνοεπίθεση στη Γαλλία δεν ήταν ένα μεμονωμένο περιστατικό, αλλά το δεύτερο από τρία πλήγματα και ξετυλίγει το κουβάρι των επιθέσεων.
Συγκεκριμένα, αναφέρει ότι στις 2 Νοεμβρίου, στις 02:00 το πρωί τα συστήματα ψύξης σούπερ μάρκετ στο Βέλγιο, στο Λουξεμβούργο, στη Σουηδία, στη Δανία και στην Ιρλανδία ρυθμίστηκαν στη διάρκεια της νύχτας στους 50°C. Επηρεάστηκαν οι Carrefour Belgium —15 από τα 700 καταστήματα—, Colruyt/Spar —5—, Delhaize, IKEA —1 κατάστημα—, Coop Sweden —7 από τα 800—, ICA στη Στοκχόλμη και SuperValu Ireland —13 από τα 223.
Επιπλέον, ένας Βέλγος κρεοπώλης βρήκε τον ψυκτικό θάλαμό του στους 18°C και κρέας αξίας 15.000 ευρώ κατεστραμμένο. Χρησιμοποιούνταν οι ελεγκτές Danfoss. Η Danfoss δήλωσε ότι «συνεργάζεται με τους πελάτες για την εφαρμογή διορθώσεων» ενώ οι βελγικές εισαγγελικές αρχές ξεκίνησαν ποινική έρευνα.
Η CyberPax υπενθυμίζει ακόμη ότι τη νύχτα της 11ης προς τη 12η Οκτωβρίου 2026, άγνωστοι απέκτησαν απομακρυσμένη πρόσβαση στους ελεγκτές ψύξης περίπου 700 γαλλικών σούπερ μάρκετ
Στις 29 Οκτωβρίου το Reuters μετέδωσε ότι το Πεντάγωνο αντιμετωπίζει ως ύποπτη κυβερνοεπίθεση τις δυσλειτουργίες καταψυκτών σε καταστήματα τροφοδοσίας αμερικανικών στρατιωτικών βάσεων στα τέλη Αυγούστου. Σε τουλάχιστον επτά βάσεις, οι καταψύκτες τέθηκαν σε λειτουργία απόψυξης μέσα στη νύχτα. Στην υπόθεση εμπλέκεται η Διοίκηση Κυβερνοχώρου των ΗΠΑ, ενώ ερευνητές του αμερικανικού στρατού συνεργάζονται με τη γαλλική αστυνομία. Το πρώτο πλήγμα σημειώθηκε έξι εβδομάδες πριν από εκείνο στη Γαλλία.
Ακόμη δεν υπάρχει ανάληψη ευθύνης, ταυτοποίηση των δραστών ή σύλληψη. Το Κέντρο Κυβερνοασφάλειας του Βελγίου δηλώνει: «Δεν είναι γνωστό ποιος βρίσκεται πίσω από αυτή την επίθεση και ενδέχεται να μην εξακριβωθεί ποτέ». Ο Ευρωπαίος επίτροπος Γεωργίας Christophe Hansen κάνει λόγο για «σκόπιμη απόπειρα διατάραξης της αλυσίδας εφοδιασμού τροφίμων μας» ενώ σύμφωνα με τη SentinelOne, η απουσία οποιασδήποτε οικονομικής απαίτησης παραπέμπει σε δολιοφθορά: «Το λιανεμπόριο αποτελεί εύκολο στόχο, επειδή οι αλυσίδες λιανικής λειτουργούν τεράστιους αριθμούς ελεγκτών ψύξης».
Την ίδια ώρα, στην Ελλάδα δεν έχει αναφερθεί ότι επηρεάστηκε ελληνικό κατάστημα. Η Ahold Delhaize, μητρική της ΑΒ Βασιλόπουλος, ανέφερε ότι επηρεάστηκαν καταστήματά της στο Βέλγιο και στο Λουξεμβούργο.
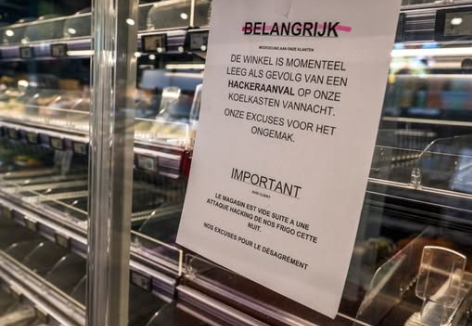
Η CyberPax στέκεται και στον «μηχανισμό» των επιθέσεων, λέγοντας πως δεν υπήρξε κρυπτογράφηση, κλοπή δεδομένων ή απαίτηση λύτρων
Τι συνέβη στη Γαλλία στις 11–12 Οκτωβρίου
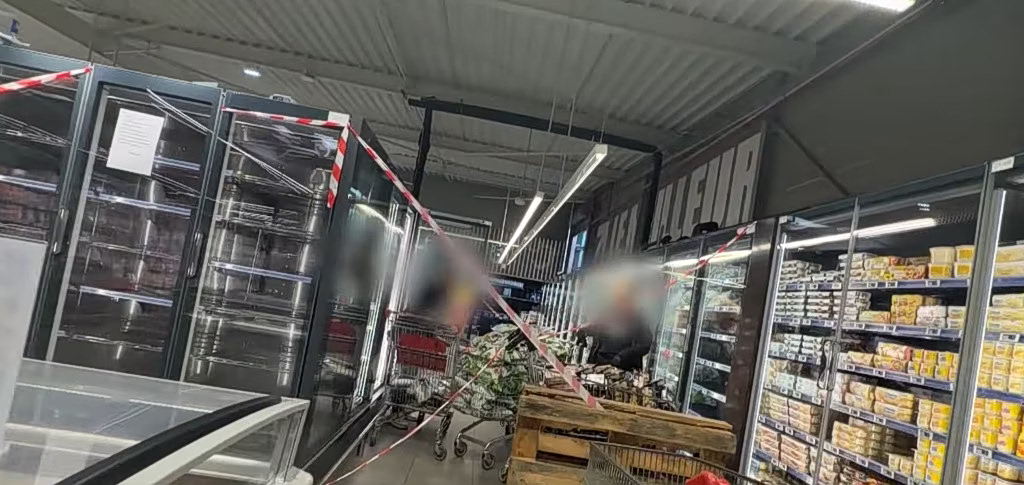
Η CyberPax υπενθυμίζει ακόμη ότι τη νύχτα της 11ης προς τη 12η Οκτωβρίου 2026, άγνωστοι απέκτησαν απομακρυσμένη πρόσβαση στους ελεγκτές ψύξης περίπου 700 γαλλικών σούπερ μάρκετ —αριθμός που γνωστοποίησε ο υπουργός Οικονομικών στο Κοινοβούλιο στις 13 Οκτωβρίου— και τους έθεσαν σε εξαναγκασμένη απόψυξη, με τη θερμοκρασία να έχει ρυθμιστεί στους 50°C. Μέχρι το πρωί, τα νωπά και κατεψυγμένα αποθέματα είχαν καταλήξει στους κάδους απορριμμάτων.
Οι αλυσίδες που επλήγησαν ήταν: Intermarché/Netto, 180–300 καταστήματα —σύμφωνα με τα στοιχεία του ίδιου του ομίλου και του BFMTV, αντίστοιχα—, Coopérative U, 80 —σύμφωνα με τον διευθύνοντα σύμβουλό της, Dominique Schelcher—, Carrefour, 80, Monoprix, περίπου 30, και Leclerc, «αρκετά». Αναφέρθηκαν επίσης ότι επλήγησαν ανεξάρτητα παντοπωλεία και κρεοπωλεία που χρησιμοποιούν τους ίδιους ελεγκτές.
Σύμφωνα με τον Thierry Cotillard, πρόεδρο του ομίλου Mousquetaires/Intermarché, προέκυψαν ζημιές δεκάδων εκατομμυρίων ευρώ σε εθνικό επίπεδο, «μέσα σε ένα μόνο πρωινό». Σε ένα κατάστημα Leclerc στην Αλσατία, η ζημιά έφθασε τις 220.000 ευρώ!
Σε ένα κατάστημα Leclerc στην Αλσατία, η ζημιά έφθασε τις 220.000 ευρώ!
Μια κανονική λειτουργία έγινε… όπλο
Η CyberPax στέκεται και στον «μηχανισμό» των επιθέσεων, λέγοντας πως δεν υπήρξε κρυπτογράφηση, κλοπή δεδομένων ή απαίτηση λύτρων. Οι επιτιθέμενοι χρησιμοποίησαν μια κανονική λειτουργία —την απόψυξη, διάρκειας περίπου δύο ωρών ημερησίως— αντίθετα προς τον σκοπό της: οι κύκλοι παρατάθηκαν από μία σε οκτώ ώρες και οι επιθυμητές θερμοκρασίες αυξήθηκαν στους 50°C. Αυτό καθυστέρησε επίσης την ενεργοποίηση των συναγερμών θερμοκρασίας, σύμφωνα με τη Le Monde. Ένα κατάστημα στη Νορμανδία ανέφερε θερμοκρασία 80°C και λιωμένο εξοπλισμό.
Η εισαγγελική αρχή διερευνά περιστατικά πυρκαγιάς. Όσον αφορά στον εξοπλισμό αναφέρονται οι ελεγκτές εμπορικής ψύξης Danfoss AK-SM 800 / AK-SC 355 —εκτός υποστήριξης από το 2021 και το 2016, αντίστοιχα— ή AK-SM 800A χωρίς ενημερώσεις. Συνήθως είναι προσβάσιμοι μέσω Διαδικτύου, ώστε ο εξωτερικός συνεργάτης ψυκτικών εγκαταστάσεων να μπορεί να εργάζεται απομακρυσμένα. Η προειδοποίηση του CERT-FR περιλαμβάνει επίσης ελεγκτές Dixell xweb και Copeland xweb.

Η εκστρατεία επιθέσεων έχει πλέον επιβεβαιωθεί στις ΗΠΑ, στη Γαλλία, στο Βέλγιο, στο Λουξεμβούργο, στη Σουηδία, στη Δανία και στην Ιρλανδία, με συντονισμό μεταξύ της ANSSI, του βελγικού CCB και του σουηδικού NCSC
Το σημείο εισόδου των χάκερς
Σχολιάζοντας την πορεία της έρευνας, η CyberPax αναφέρει ότι το σημείο εισόδου δεν έχει επιβεβαιωθεί επισήμως. Η επικρατέστερη εκδοχή είναι ότι αξιοποιήθηκε γνωστός τρόπος παράκαμψης του ελέγχου ταυτότητας στη διαδικτυακή διεπαφή των ελεγκτών: ένας γενικός λογαριασμός διαχειριστή μαζί με έναν κωδικό πρόσβασης που προκύπτει από την ημερομηνία.
Το πρόβλημα τεκμηριώθηκε από ερευνητές το 2025 και διορθώθηκε για τα μοντέλα που εξακολουθούν να υποστηρίζονται. Η διορθωτική ενημέρωση, όμως, δεν εγκαταστάθηκε ποτέ. Την υπόθεση ερευνούν η εισαγγελική αρχή του Παρισιού (OFAC) και η ANSSI. Το CERT-FR προειδοποίησε ότι η εκστρατεία επιθέσεων «πιθανότατα βρισκόταν ακόμη σε εξέλιξη», ενώ εκτεθειμένοι ελεγκτές παρέμεναν συνδεδεμένοι στο Διαδίκτυο στη Γαλλία δύο εβδομάδες αργότερα. Ο υπουργός Οικονομικών Roland Lescure χαρακτήρισε το περιστατικό στο Κοινοβούλιο «καμπανάκι αφύπνισης», που «αγγίζει την καρδιά της ασφάλειας του εφοδιασμού μας με τρόφιμα».
Η CyberPax κλείνει επισημαίνοντας ότι η ασφαλιστική κάλυψη παραμένει ανοιχτό ζήτημα: η Intermarché προειδοποίησε τα μέλη της ότι τα ασφαλιστήρια ενδέχεται να μην καλύπτουν περιστατικά αυτού του είδους.
Γιατί αφορά τα ελληνικά σούπερ μάρκετ
Σύμφωνα με την CyberPax, tο ίδιο μοντέλο —οι ίδιες οικογένειες ελεγκτών, η ίδια οργάνωση της συντήρησης— χρησιμοποιείται και στα ελληνικά καταστήματα. Οι ελεγκτές Danfoss AK-SM / AK-SC χρησιμοποιούνται κατά κανόνα στα συστήματα ψύξης του ευρωπαϊκού λιανεμπορίου. Είναι πολύ πιθανό να υπάρχουν και στα δικά σας καταστήματα, συχνά σε εκδόσεις που δεν υποστηρίζονται πλέον. Πρόκειται για εκτίμηση• χρειάζεται μία ημέρα για να επαληθευτεί.
Ο εξοπλισμός ανήκει στο κατάστημα ή στον δικαιοδόχο και συντηρείται από εξωτερικό συνεργάτη ψυκτικών εγκαταστάσεων, ο οποίος διαθέτει μόνιμη απομακρυσμένη πρόσβαση. Έλεγχος στις 12 Οκτωβρίου εντόπισε 2.752 τέτοιες κονσόλες Danfoss προσβάσιμες από το Διαδίκτυο, εκ των οποίων 1.590 στη Γαλλία. Το κέντρο κυβερνοασφάλειας της Σουηδίας ανακοίνωσε στις 2 Νοεμβρίου ότι οι εκτεθειμένες συσκευές επιχειρησιακής τεχνολογίας (OT) στη χώρα εξακολουθούν να χρειάζονται διορθωτικές ενημερώσεις. Για την Ελλάδα δεν έχει γίνει καταμέτρηση. Σε έλεγχο αλυσίδας που χρησιμοποιούσε άλλη μάρκα εντοπίστηκε κονσόλα με κενό όνομα χρήστη και κενό κωδικό πρόσβασης.
Τίποτα στην ελληνική αγορά δεν τη διαφοροποιεί, πέρα από το γεγονός ότι δεν έχει πληγεί ακόμη.
Ποιοι χάκερς κρύβονται πίσω από τις επιθέσεις
Η εκστρατεία επιθέσεων έχει πλέον επιβεβαιωθεί στις ΗΠΑ, στη Γαλλία, στο Βέλγιο, στο Λουξεμβούργο, στη Σουηδία, στη Δανία και στην Ιρλανδία, με συντονισμό μεταξύ της ANSSI, του βελγικού CCB και του σουηδικού NCSC. Τίποτα στην ελληνική αγορά δεν τη διαφοροποιεί, πέρα από το γεγονός ότι δεν έχει πληγεί ακόμη. Η CyberPax κλείνει επισημαίνοντας ότι η ασφαλιστική κάλυψη παραμένει ανοιχτό ζήτημα: η Intermarché προειδοποίησε τα μέλη της ότι τα ασφαλιστήρια ενδέχεται να μην καλύπτουν περιστατικά αυτού του είδους.
Ο πρόεδρος της Ένωσης Σούπερ Μάρκετ Ελλάδας, Γιάννης Μασούτης μιλώντας στον ΟΤ ξεκαθάρισε πως δεν υπάρχει κρούσμα σε ελληνικό σούπερ μάρκετ, υπογραμμίζοντας ότι οι ελληνικές αλυσίδες βρίσκονται σε εγρήγορση, υπενθυμίζοντας την ανταπόκρισή τους στην πανδημία και την ομαλή τροφοδοσία των νοικοκυριών. Εκτιμά ότι επιδίωξη των επιτιθέμενων είναι πρωτίστως η ζημιά, όχι τα λύτρα.