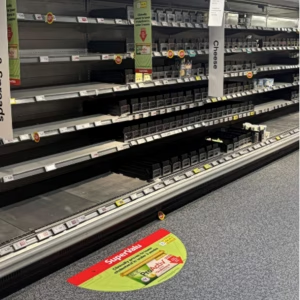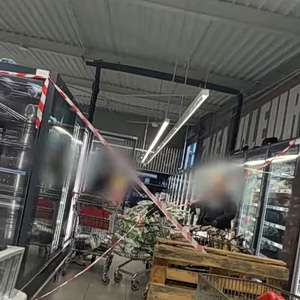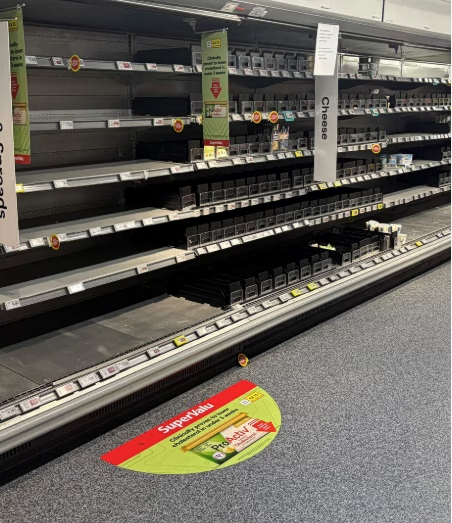
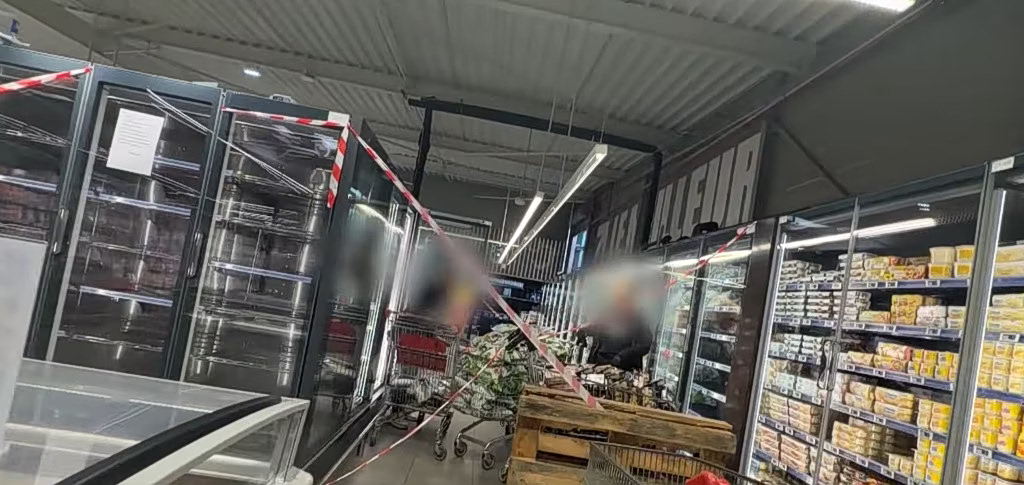
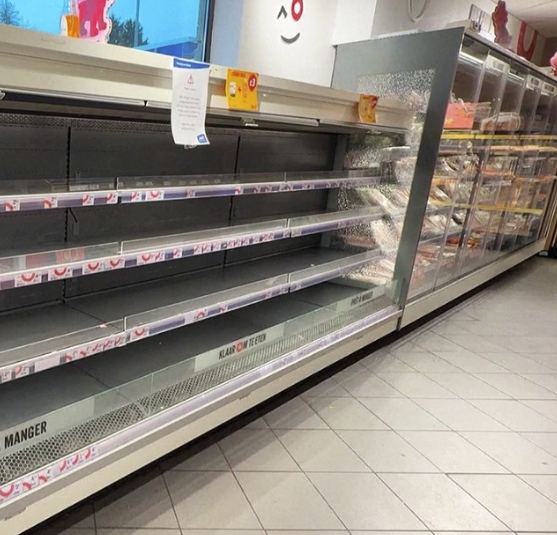
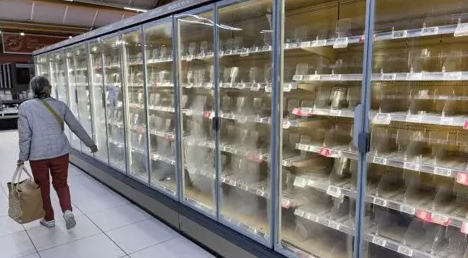
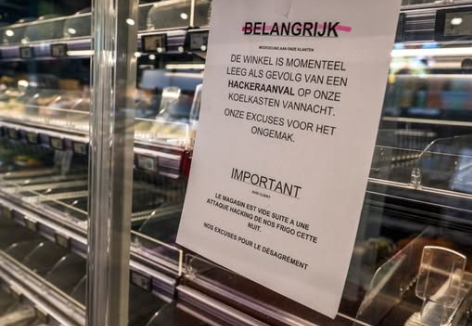
Ψυγεία και καταψύκτες σε περισσότερα από 100 καταστήματα σε διάφορες ευρωπαϊκές χώρες τέθηκαν εκτός λειτουργίας τη Δευτέρα, με ορισμένες επιχειρήσεις να αποδίδουν το περιστατικό σε κυβερνοεπίθεση.
Το νέο συμβάν ακολουθεί αντίστοιχη επίθεση στη Γαλλία τον περασμένο μήνα, κατά την οποία οι θερμοκρασίες σε ψυκτικές μονάδες έφτασαν έως και τους 50 βαθμούς Κελσίου, προκαλώντας πυρκαγιές και αλλοίωση τροφίμων.
Μέχρι τις 3 Νοεμβρίου 2026, ωστόσο, κανείς δεν έχει αναλάβει δημόσια την ευθύνη για τις επιθέσεις στα συστήματα ψύξης των ευρωπαϊκών σούπερ μάρκετ. Καμία ομάδα χάκερ δεν έχει ταυτοποιηθεί, ενώ οι ερευνητές δεν έχουν καταλήξει εάν πρόκειται για συντονισμένη επιχείρηση κράτους, οργανωμένης εγκληματικής ομάδας ή μεμονωμένου δράστη.
Παρότι η ταυτότητα των επιτιθέμενων παραμένει άγνωστη, οι έρευνες έχουν αρχίσει να αποκαλύπτουν τον τρόπο δράσης τους και ορισμένα πιθανά σενάρια για τα κίνητρά τους.
Ποιοι βρίσκονται στο επίκεντρο των ερευνών
Οι ειδικοί στον κυβερνοχώρο εξετάζουν κυρίως δύο ενδεχόμενα, σύμφωνα με τον Guardian.
Το πρώτο αφορά μια επιχείρηση με κρατική υποστήριξη. Η Ρωσία και η Κίνα συγκαταλέγονται στις χώρες των οποίων οι κυβερνοδυνατότητες εξετάζονται. Η Ρωσία βρίσκεται ιδιαίτερα στο επίκεντρο της προσοχής, καθώς οι δυτικές υπηρεσίες πληροφοριών έχουν επανειλημμένα προειδοποιήσει για επιχειρήσεις δολιοφθοράς και υβριδικού πολέμου που αποδίδονται στη Μόσχα σε ευρωπαϊκό έδαφος.
Σύμφωνα με μία από τις θεωρίες που εξετάζονται, στόχος θα μπορούσε να είναι η επίδειξη της δυνατότητας πρόκλησης αναστάτωσης στην καθημερινότητα των πολιτών και η υπονόμευση της εμπιστοσύνης τους σε βασικές υποδομές και υπηρεσίες. Δεν υπάρχουν, ωστόσο, δημόσια διαθέσιμα στοιχεία που να αποδεικνύουν ρωσική ή κινεζική εμπλοκή.
Το δεύτερο ενδεχόμενο είναι να πρόκειται για έναν τεχνικά καταρτισμένο μεμονωμένο χάκερ ή μια μικρή ανεξάρτητη ομάδα, που ενεργεί για προσωπικούς, πολιτικούς ή άλλους λόγους. Το γεγονός ότι δεν έχουν εντοπιστεί συμβατικές απαιτήσεις λύτρων περιορίζει την πιθανότητα ενός συνηθισμένου οικονομικού εκβιασμού.
Ο Ρέιφ Πίλινγκ, ανώτερο στέλεχος πληροφοριών απειλών της Sophos, παρουσίασε στον Guardian ως δύο πιθανά σενάρια την κρατική επιχείρηση με στόχο την αποστολή μηνύματος και τη δράση ενός ανεξάρτητου χάκερ.
Πάντως, Αμερικανοί στρατιωτικοί ερευνητές ξεκίνησαν έρευνα, αφού καταψύκτες τροφίμων σε στρατιωτικές εγκαταστάσεις στη Νότια Κορέα παρουσίασαν ταυτόχρονα αύξηση της θερμοκρασίας, στο πλαίσιο μιας σειράς δυσλειτουργιών.
Όπως μετέδωσαν το Bloomberg και το Reuters στις 29 Οκτωβρίου, τον Αύγουστο σταμάτησαν να λειτουργούν ταυτόχρονα καταψύκτες σε καταστήματα τροφίμων που βρίσκονται σε έξι αμερικανικές στρατιωτικές εγκαταστάσεις. Το γεγονός θέτει και τη Νότια Κορέα στο μικροσκόπιο για πιθανούς υπόπτους.
Τι ακριβώς συνέβη
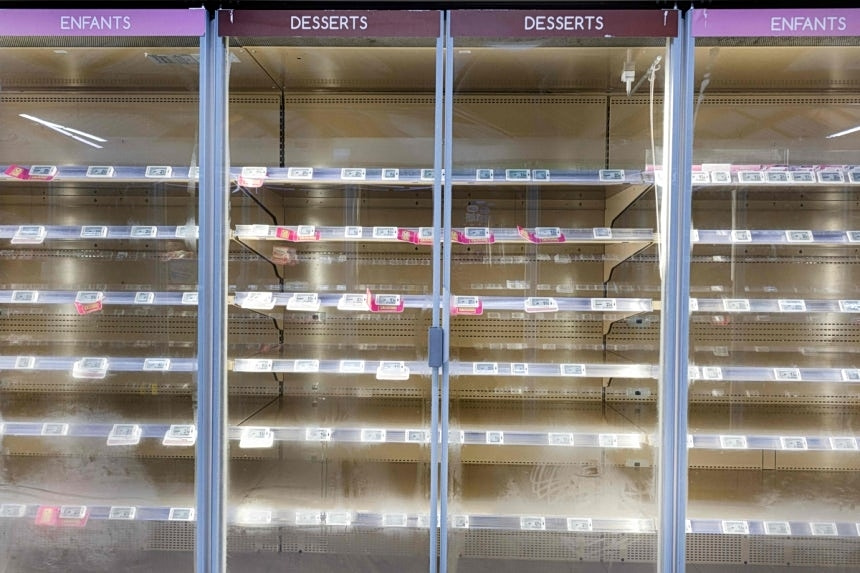
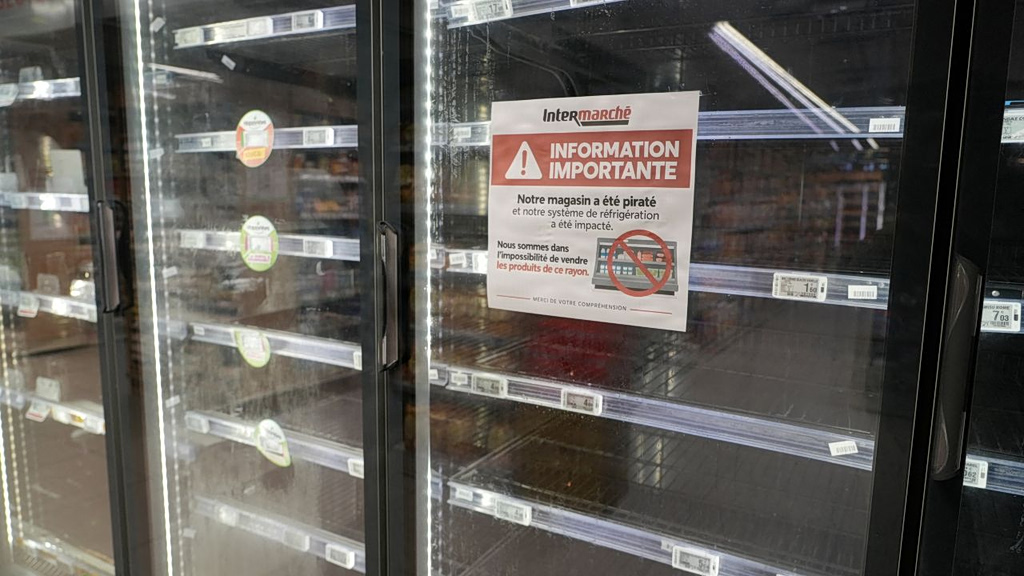
Το πρώτο μεγάλο κύμα επιθέσεων καταγράφηκε στη Γαλλία στις 12 Οκτωβρίου 2026. Εκατοντάδες σούπερ μάρκετ αντιμετώπισαν προβλήματα στα συστήματα ψύξης, αφού οι δράστες φέρεται να απέκτησαν απομακρυσμένη πρόσβαση στον σχετικό εξοπλισμό. Σε ορισμένες περιπτώσεις, οι θερμοκρασίες έφτασαν περίπου τους 50 βαθμούς Κελσίου, αναγκάζοντας τις επιχειρήσεις να αποσύρουν μεγάλες ποσότητες νωπών και κατεψυγμένων τροφίμων.
Μεταξύ των αλυσίδων που επηρεάστηκαν ήταν οι Intermarché, Coopérative U και E.Leclerc.
Στις 2 Νοεμβρίου, σύμφωνα με δημοσίευμα της Deutsche Welle, ένα νέο κύμα περιστατικών είχε επεκταθεί σε τουλάχιστον επτά ευρωπαϊκές χώρες: Βέλγιο, Σουηδία, Εσθονία, Φινλανδία, Ιρλανδία, Λουξεμβούργο και Ολλανδία. Προβλήματα ανέφεραν επιχειρήσεις όπως οι Carrefour, Delhaize, ICA, Coop, IKEA και SuperValu, ενώ σε ορισμένες περιπτώσεις οι ψυκτικές μονάδες έφτασαν και πάλι σε θερμοκρασίες περίπου 50 βαθμών Κελσίου.
Πώς κατάφεραν να εισβάλουν στα συστήματα
Οι επιθέσεις φαίνεται ότι εκμεταλλεύτηκαν αδυναμίες σε συστήματα διαχείρισης ψύξης που είναι συνδεδεμένα στο διαδίκτυο.
Πρόκειται για τεχνολογίες που επιτρέπουν στις αλυσίδες σούπερ μάρκετ και στις εταιρείες συντήρησης να παρακολουθούν εξ αποστάσεως τις θερμοκρασίες και να ελέγχουν τη λειτουργία του εξοπλισμού. Ωστόσο, ορισμένες παλαιότερες συσκευές ήταν προσβάσιμες μέσω του δημόσιου διαδικτύου, χρησιμοποιούσαν παρωχημένο λογισμικό ή δεν διέθεταν τις απαραίτητες ενημερώσεις ασφαλείας.
Σε αρκετά περιστατικά, οι εισβολείς φαίνεται ότι παρενέβησαν στα συστήματα ελέγχου, ενεργοποιώντας τη λειτουργία απόψυξης ή μεταβάλλοντας τις ρυθμίσεις θερμοκρασίας. Το αποτέλεσμα ήταν η διακοπή της ψυκτικής αλυσίδας και η αλλοίωση των τροφίμων.
Ιδιαίτερη αναφορά γίνεται στον δανικό όμιλο Danfoss, καθώς ορισμένα από τα σούπερ μάρκετ που επηρεάστηκαν χρησιμοποιούσαν δικό του εξοπλισμό, σύμφωνα με το Euronews. Η εταιρεία έχει επισημάνει ότι αρκετά από τα συστήματα που παραβιάστηκαν ήταν παλαιότερα μοντέλα με ξεπερασμένο λογισμικό, καλώντας τους πελάτες της να προχωρήσουν σε ενημερώσεις και να ασφαλίσουν τις διαδικτυακές συνδέσεις τους.
Στις έρευνες έχουν εμφανιστεί επίσης συστήματα άλλων κατασκευαστών, μεταξύ των οποίων οι Dixell και Copeland. Αυτό, πάντως, δεν συνεπάγεται ευθύνη των ίδιων των εταιρειών για τις επιθέσεις.
Γιατί οι κυβερνοεπιθέσεις στοχεύουν τα ψυγεία των σούπερ μάρκετ
Η επιλογή των στόχων έχει ιδιαίτερη σημασία. Αντί για τράπεζες, κυβερνητικά υπουργεία ή στρατιωτικές εγκαταστάσεις, οι δράστες έβαλαν στο στόχαστρο υποδομές που επηρεάζουν άμεσα την καθημερινότητα των πολιτών.
Τα σούπερ μάρκετ είναι ευάλωτα σε τέτοιου είδους παρεμβάσεις, καθώς τα τρόφιμα μπορούν να καταστούν ακατάλληλα προς κατανάλωση ή εμπορία μέσα σε λίγες ώρες, εάν διακοπεί η ψύξη. Παράλληλα, οι μεγάλες αλυσίδες χρησιμοποιούν εκτεταμένα δίκτυα συσκευών που ελέγχονται εξ αποστάσεως, γεγονός που επιτρέπει σε μια επίθεση να επηρεάσει ταυτόχρονα πολλά καταστήματα.
Οι συνέπειες δεν περιορίζονται στην οικονομική ζημία των επιχειρήσεων. Η καταστροφή τροφίμων, η διατάραξη της τροφοδοσίας και η ανησυχία των καταναλωτών είναι άμεσα ορατές, δημιουργώντας ενδεχομένως ευρύτερο κλίμα ανασφάλειας.
Η Ευρωπαϊκή Επιτροπή καταδίκασε τα περιστατικά, κάνοντας λόγο για σκόπιμη προσπάθεια διατάραξης της αλυσίδας εφοδιασμού τροφίμων και υπονόμευσης της εμπιστοσύνης των καταναλωτών.
Τι γνωρίζουμε και τι παραμένει αδιευκρίνιστο
Η βασική διάκριση είναι ανάμεσα στην τεχνική μέθοδο των επιθέσεων, την οποία οι ερευνητές αρχίζουν να κατανοούν, και στην ταυτότητα ή τα κίνητρα των δραστών, που παραμένουν ανεπιβεβαίωτα.
Μια επιχείρηση με κρατική υποστήριξη, ενδεχομένως ενταγμένη στο ευρύτερο πλαίσιο των υβριδικών απειλών που αντιμετωπίζει η Ευρώπη, αποτελεί ένα από τα σενάρια που εξετάζονται. Θα ήταν, ωστόσο, πρόωρο να αποδοθούν οι επιθέσεις στη Ρωσία, την Κίνα ή οποιαδήποτε άλλη κυβέρνηση χωρίς συγκεκριμένα εγκληματολογικά στοιχεία.
Οι έρευνες συνεχίζονται, με τις ευρωπαϊκές αρχές κυβερνοασφάλειας να εξετάζουν και το κατά πόσο τα περιστατικά στη Γαλλία συνδέονται με τις μεταγενέστερες επιθέσεις σε άλλες χώρες.
Η ανησυχία για τη ρωσική δραστηριότητα στην Ευρώπη έχει ενταθεί και σε πολιτικό επίπεδο. Τον Σεπτέμβριο, Ευρωπαίοι αξιωματούχοι πληροφοριών έθεσαν το ενδεχόμενο μιας επικείμενης δοκιμασίας της συνοχής του ΝΑΤΟ από τη Ρωσία, με έναν εξ αυτών να εκτιμά ότι ένα τέτοιο ενδεχόμενο θα μπορούσε να εκδηλωθεί σε διάστημα «μηνών, όχι ετών».
Πώς προετοιμάζεται η Ευρώπη
Οι επιθέσεις έρχονται να προστεθούν σε μια ευρύτερη προσπάθεια ενίσχυσης της πολιτικής προστασίας στην Ευρώπη. Οι κυβερνήσεις ενημερώνουν ολοένα περισσότερο τους πολίτες για το πώς να αντιμετωπίσουν πολεμικές συγκρούσεις, κυβερνοεπιθέσεις, φυσικές καταστροφές και διακοπές βασικών υπηρεσιών.
Στις χώρες της Βαλτικής, η Εσθονία άρχισε την άνοιξη του 2024 να διανέμει οδηγούς διαχείρισης κρίσεων σε σχεδόν 600.000 νοικοκυριά. Η Λετονία επικαιροποίησε τον οδηγό «72 ώρες», ενώ η Λιθουανία εξέδωσε το εγχειρίδιο «Αν έρθει κρίση ή πόλεμος», το οποίο περιλαμβάνει ακόμη και οδηγίες για την περίπτωση εισόδου εχθρικών στρατευμάτων σε κατοικημένες περιοχές και για τις δυνατότητες αντίστασης.
Ανάλογες πρωτοβουλίες υιοθετούνται σε ολόκληρη την Ευρώπη. Η Βρετανία και η Ιρλανδία ενημερώνουν τους πολίτες για την αντιμετώπιση έκτακτων περιστατικών, ενώ η Πολωνία, η Τσεχία, η Γερμανία, η Ολλανδία και η Γαλλία έχουν εκδώσει εθνικούς οδηγούς ετοιμότητας. Στην Ολλανδία, μάλιστα, τα σχετικά εγχειρίδια διανέμονται σε περισσότερα από 8,5 εκατομμύρια νοικοκυριά.
Στις σκανδιναβικές χώρες, η Νορβηγία αύξησε από τρεις ημέρες σε μία εβδομάδα το διάστημα για το οποίο συνιστά στα νοικοκυριά να μπορούν να καλύπτουν αυτόνομα τις βασικές ανάγκες τους. Σουηδία, Φινλανδία και Δανία έχουν επίσης ενισχύσει τις σχετικές οδηγίες.
Σε επίπεδο Ευρωπαϊκής Ένωσης, η Στρατηγική για την Ετοιμότητα, που παρουσιάστηκε τον Μάρτιο του 2025, συστήνει στους πολίτες να διαθέτουν αποθέματα βασικών αγαθών για τουλάχιστον 72 ώρες. Η αυξανόμενη ανησυχία συνδέεται και με τις υβριδικές απειλές που αποδίδονται στη Ρωσία, από κυβερνοεπιθέσεις και επιχειρήσεις παραπληροφόρησης έως παραβιάσεις εναέριου χώρου. Η Μόσχα απορρίπτει τις κατηγορίες περί εχθρικών προθέσεων απέναντι στις ευρωπαϊκές χώρες.
Η υπόθεση των ψυγείων αναδεικνύει, τελικά, μια νέα διάσταση της ευρωπαϊκής ανησυχίας για την ασφάλεια: ακόμη και υποδομές που μέχρι πρόσφατα θεωρούνταν απλές και χαμηλού κινδύνου μπορούν να αποτελέσουν στόχο κυβερνοεπιθέσεων με άμεσες επιπτώσεις στην καθημερινότητα. Το εάν πρόκειται για οργανωμένο σαμποτάζ ή για ανεξάρτητη δράση χάκερ παραμένει ανοιχτό ερώτημα. Σε κάθε περίπτωση, η προστασία της εφοδιαστικής αλυσίδας τροφίμων αναδεικνύεται πλέον σε ζήτημα όχι μόνο οικονομικής λειτουργίας, αλλά και εθνικής και ευρωπαϊκής ασφάλειας