
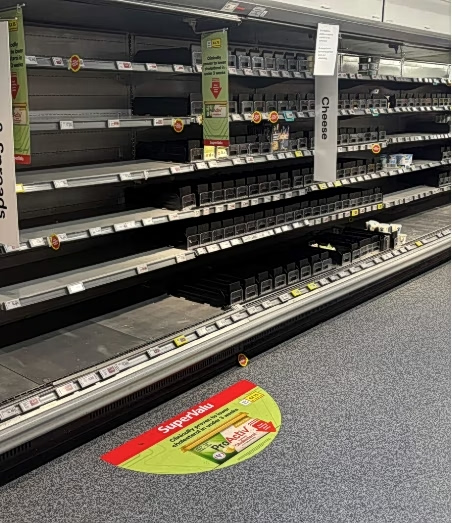
Καταψύκτες σε δεκάδες σούπερ μάρκετ σε ολόκληρη την Ευρώπη μπήκαν τη Δευτέρα στο στόχαστρο χάκερ για δεύτερη φορα μέσα σε έναν μήνα.
Συνολικά, αυτή την εβδομάδα αναφέρθηκαν περιστατικά σε σχεδόν 100 καταστήματα διαφόρων αλυσίδων λιανικής σε Σουηδία, Φινλανδία, Ιρλανδία, Βέλγιο, Λουξεμβούργο και Εσθονία.
Οι επιθέσεις, κατά τις οποίες οι χάκερ ανέβασαν εξ αποστάσεως τη θερμοκρασία στις μονάδες ψύξης έως και τους 55°C, ακολούθησαν μια παρόμοια σειρά παραβιάσεων που έπληξε 700 σούπερ μάρκετ στη Γαλλία μέσα σε μία μόνο νύχτα τον Οκτώβριο.
Τα περιστατικά, τα οποία κατέστρεψαν τρόφιμα αξίας εκατομμυρίων ευρώ, περιγράφηκαν από αξιωματούχους της ΕΕ ως σκόπιμη επίθεση κατά της επισιτιστικής ασφάλειας της ηπείρου. Ωστόσο, καμία ομάδα δεν έχει αναλάβει την ευθύνη, όπως μεταδίδουν οι Financial Times.
Κυβερνοασφάλεια: Ποιοι κλάδοι είναι πιο ευάλωτοι και τι έρχεται
Η Ευρωπαϊκή Επιτροπή πρόκειται να συζητήσει το ζήτημα, και ο Επίτροπος Τροφίμων και Γεωργίας της ΕΕ, Christophe Hansen, αναμένεται να συναντηθεί με τον όμιλο λιανικής Ahold Delhaize για να συζητήσουν τις επιθέσεις.
«Θα συνεχίσω να παρακολουθώ στενά τις εξελίξεις και θα επιδιώξω μια ολοκληρωμένη επισκόπηση των σχεδίων ετοιμότητας που διαθέτουν οι εταιρείες λιανικής για την αντιμετώπιση τέτοιων περιστατικών», δήλωσε ο Hansen.
Ο Miguel De Bruycker, επικεφαλής του Κέντρου Κυβερνοασφάλειας του Βελγίου, συμβούλευσε τις εταιρείες σε τομείς όπως το λιανεμπόριο, η μεταποίηση και οι υπηρεσίες κοινής ωφέλειας να αποφεύγουν τη σύνδεση του βιομηχανικού εξοπλισμού στο ανοιχτό διαδίκτυο.
Τέτοιος εξοπλισμός θα πρέπει να λειτουργεί σε ένα «εικονικό δίκτυο όπου τα συστήματα μπορούν να επικοινωνούν μόνο σε περιορισμένο χώρο», δήλωσε, σημειώνοντας ότι υπάρχουν προφανείς προκλήσεις σε κλάδους που στερούνται μεγάλων προϋπολογισμών κυβερνοασφάλειας και τεχνικής εμπειρογνωμοσύνης. «Υπάρχει πάντα ένα κόστος. Πρέπει να το διαμορφώσεις, πρέπει να το συντηρήσεις».
Ο κίνδυνος, ωστόσο, έχει αυξηθεί δραματικά τους τελευταίους έξι μήνες, κατέληξε. «Σχεδόν όλοι είναι ευάλωτοι και μπορούν να πέσουν θύματα επίθεσης».
Γιατί μεγάλωσε το κενό ασφαλείας
Οι επιθέσεις σε βιομηχανικό υλικό, γνωστές στον κλάδο της κυβερνοασφάλειας ως επιχειρησιακή τεχνολογία ή OT (Operational Technology), έχουν καταγραφεί από τις αρχές της δεκαετίας του 2000.
Ωστόσο, τέτοιες επιθέσεις απαιτούσαν συνήθως εξειδικευμένες γνώσεις και στοχοποιούσαν συγκεκριμένες υποδομές σε συγκεκριμένες χώρες. Ίσως η πιο διάσημη επίθεση OT αφορούσε την εξαπόλυση από τις ΗΠΑ και το Ισραήλ ενός κακόβουλου λογισμικού, γνωστού ως Stuxnet, κατά του πυρηνικού προγράμματος του Ιράν το 2009.
Οι μονάδες ψύξης έχουν πληγεί ξανά στο παρελθόν. Πέρυσι, το Υπουργείο Δικαιοσύνης των ΗΠΑ κατηγόρησε μια φιλορωσική ομάδα χάκερ ότι απενεργοποίησε τα συστήματα ψύξης σε εργοστάσιο επεξεργασίας κρέατος στην Καλιφόρνια τον Νοέμβριο του 2024. Εντούτοις, οι ειδικοί σε θέματα κυβερνοασφάλειας OT δηλώνουν ότι δεν έχουν δει ποτέ ξανά εκατοντάδες παρόμοιους στόχους να δέχονται επίθεση ταυτόχρονα.
Ο Robert Lee, διευθύνων σύμβουλος της εταιρείας κυβερνοασφάλειας Dragos και κορυφαίος εμπειρογνώμονας στις επιθέσεις OT, δήλωσε στους FT ότι τα μεγάλα γλωσσικά μοντέλα (LLMs) έχουν καταστήσει ευκολότερη την πρόσβαση των χάκερ στην τεχνογνωσία που απαιτείται για τη στοχοποίηση εξειδικευμένου βιομηχανικού υλικού. Οι επιτιθέμενοι βοηθήθηκαν, πρόσθεσε, από το γεγονός ότι περισσότερος εξοπλισμός είναι πλέον συνδεδεμένος στο διαδίκτυο για να επιτρέπει τις απομακρυσμένες λειτουργίες.
«Οι χάκερ πάντα είχαν στο στόχαστρο τις βιομηχανικές υποδομές», δήλωσε. «Απλώς οι δικές μας επιλογές», όπως το ότι συνδέσαμε τα πάντα στο ίντερνετ και αρχίσαμε να χρησιμοποιούμε παντού τα ίδια συστήματα, «μαζί με το γεγονός ότι οι επιτιθέμενοι απέκτησαν καλύτερες γνώσεις και εργαλεία, μεγάλωσαν τα κενά ασφαλείας και τους επέτρεψαν να το πετύχουν» πρόσθεσε.
Η «κερκόπορτα» στην κυβερνοασφάλεια της ΕΕ
Η επίθεση δεν ήταν τεχνικά περίπλοκη. Οι χάκερ εκμεταλλεύτηκαν γνωστές ευπάθειες για να διεισδύσουν στα συστήματα που ελέγχουν εξ αποστάσεως τη θερμοκρασία της κάθε μονάδας.
Μεταξύ των προμηθευτών που επηρεάστηκαν κατά τις επιθέσεις στη Γαλλία ήταν η δανέζικη εταιρεία Danfoss, η οποία στη συνέχεια κάλεσε τους πελάτες της να αναβαθμίσουν το υλικό και το λογισμικό τους για να διορθώσουν ένα κενό ασφαλείας στα συστήματα ελέγχου της. Παράλληλα, συνεστήθη στα σούπερ μάρκετ να ενημερώσουν τις ρυθμίσεις ασφαλείας τους στο διαδίκτυο.
«Καθώς γνωρίζαμε αυτή την ευπάθεια, οι αλυσίδες σούπερ μάρκετ και όλες οι εταιρείες ψύξης άρχισαν να αποκαθιστούν τα κενά ασφαλείας, αλλά δεν έχουν προβεί ακόμα όλα τα καταστήματα στα απαραίτητα βήματα για να διασφαλίσουν μια ασφαλή σύνδεση στο διαδίκτυο», δήλωσε στους FT ο Stephan Moelans, διευθύνων σύμβουλος της βελγικής εταιρείας ψυγείων Sabcobel.
Αυτό επέτρεψε στους χάκερ να χρησιμοποιήσουν μια «κερκόπορτα» για να εισέλθουν στη μονάδα ελέγχου και να αλλάξουν τις ρυθμίσεις των ψυκτικών εγκαταστάσεων στις εταιρείες λιανικής που δεν χρησιμοποιούσαν ασφαλή σύνδεση στο διαδίκτυο, πρόσθεσε ο Moelans. Περίπου 20 καταστήματα που χρησιμοποιούν τον εξοπλισμό του επηρεάστηκαν από τις πιο πρόσφατες επιθέσεις, συμπεριλαμβανομένων των σούπερ μάρκετ Carrefour, Spar και Delhaize, συμπλήρωσε.
Τα καταστήματα που είχαν λάβει πρόσθετα μέτρα ασφαλείας, όπως η αποσύνδεση από το δημόσιο διαδίκτυο ή η χρήση VPN, δεν αποδείχθηκαν το ίδιο ευάλωτα, παρά την ύπαρξη της «κερκόπορτας», ανέφερε ο Moelans.
Η Danfoss επιβεβαίωσε ότι τα συστήματά της παραβιάστηκαν και επανέλαβε ότι είχε ζητήσει από τους πελάτες της να αποσυνδέσουν τα συστήματα από δημόσιες διευθύνσεις IP, να αναβαθμίσουν στο πιο πρόσφατο firmware και να χρησιμοποιούν «κατάλληλη προστασία δικτύου».
Η βιομηχανική εταιρεία Copeland, υποστηριζόμενη από την Blackstone, η οποία κατασκευάζει το brand Dixell, επιβεβαίωσε την Τρίτη ότι «ορισμένα» συστήματα παρακολούθησης που χρησιμοποιούνται για τον έλεγχο της ψύξης στα σούπερ μάρκετ «επηρεάστηκαν από την αναφερθείσα ευπάθεια κυβερνοασφάλειας» αυτή την εβδομάδα.
Πού στρέφονται οι υποψίες
Μετά τις επιθέσεις στα γαλλικά σούπερ μάρκετ τον Οκτώβριο, ειδικοί σε θέματα κυβερνοασφάλειας δήλωσαν ότι οι χάκερ θα μπορούσαν να είναι οποιοσδήποτε, από δυσαρεστημένους δυτικούς εφήβους μέχρι έναν κρατικά υποστηριζόμενο αντίπαλο με στρατηγικό στόχο.
Ενώ οι παραβιάσεις στα συστήματα πληροφορικής αφήνουν συχνά κάποιου είδους ψηφιακό αποτύπωμα, οι επιθέσεις σε συστήματα OT αφήνουν λιγότερα ίχνη, καθιστώντας την απόδοση ευθυνών πολύ πιο δύσκολη.
Ο Tom Hegel, ερευνητής κυβερνοαπειλών στην ομάδα ασφαλείας Sentinel, δήλωσε ότι υποψιάζεται πως οι επιθέσεις ξεκίνησαν στην πραγματικότητα τον Αύγουστο με μια σειρά παραβιάσεων σε καταψύκτες αρκετών στρατιωτικών βάσεων των ΗΠΑ. Δεδομένων των ομοιοτήτων, ο Hegel ανέφερε ότι οι τρεις σειρές επιθέσεων είναι «πολύ πιθανό» να συνδέονται με την ίδια ομάδα και ότι η ομάδα αυτή σχετίζεται κατά πάσα πιθανότητα με τη Ρωσία.
Ο στόχος της Ρωσίας θα ήταν να προκαλέσει οικονομική και ψυχολογική ζημιά στην Ευρώπη, η οποία όμως δεν θα μπορεί να της καταλογιστεί άμεσα, σημείωσε.
«Πρόκειται για μια πολύ χαμηλού κόστους επίθεση που έχει τεράστιο οικονομικό αντίκτυπο στους στόχους», πρόσθεσε. «Είναι κάτι που ο καθένας μπορεί να πραγματοποιήσει από άποψη τεχνικής πολυπλοκότητας και δυνατοτήτων, κι όμως έχει διαρκή οικονομικό και ψυχολογικό αντίκτυπο».
Εάν οι επιθέσεις είχαν πραγματοποιηθεί από διαφορετική ομάδα, ο Hegel θα περίμενε να αναλάβουν την ευθύνη είτε δημόσια είτε σε ιδιωτικά φόρουμ χάκερ. Η Ρωσία, εν τω μεταξύ, υιοθετεί όλο και περισσότερο την «ασάφεια» ως εργαλείο του κυβερνοπολέμου της, δήλωσε ο ίδιος: «Θέλουν όλα αυτά τα έθνη να βρίσκονται σε σύγχυση για το ποιος θα μπορούσε να το έχει κάνει, και αυτό προκαλεί εγχώριο και πολιτικό χάος».